

Insight
예약 잡아 주시면 당장 만나러 갈게요. Expo Go 또 다른 설치 유도 방법?
2026-10-03
트위터, 오픈채팅 등 각종 채팅 플랫폼을 범죄 활동의 전초기지로 활용하는 몸캠피싱 조직들이 최근 또 다른 방식으로 파일 설치를 유도하고 있습니다.
이번에는 단순히 “사진을 봐달라”, “영상통화를 하자”는 방식이 아닙니다. 자신이 마사지샵이나 스웨디시 업체에서 근무하고 있다고 소개한 뒤, “지금 만나러 가고 싶지만 사장이 따로 시간을 빼주지 않는다”며 피해자에게 대신 예약을 잡아달라고 요청하는 방식입니다.
“나를 지명해서 예약해 주면 바로 만나러 가겠다”는 말을 덧붙이기도 합니다.
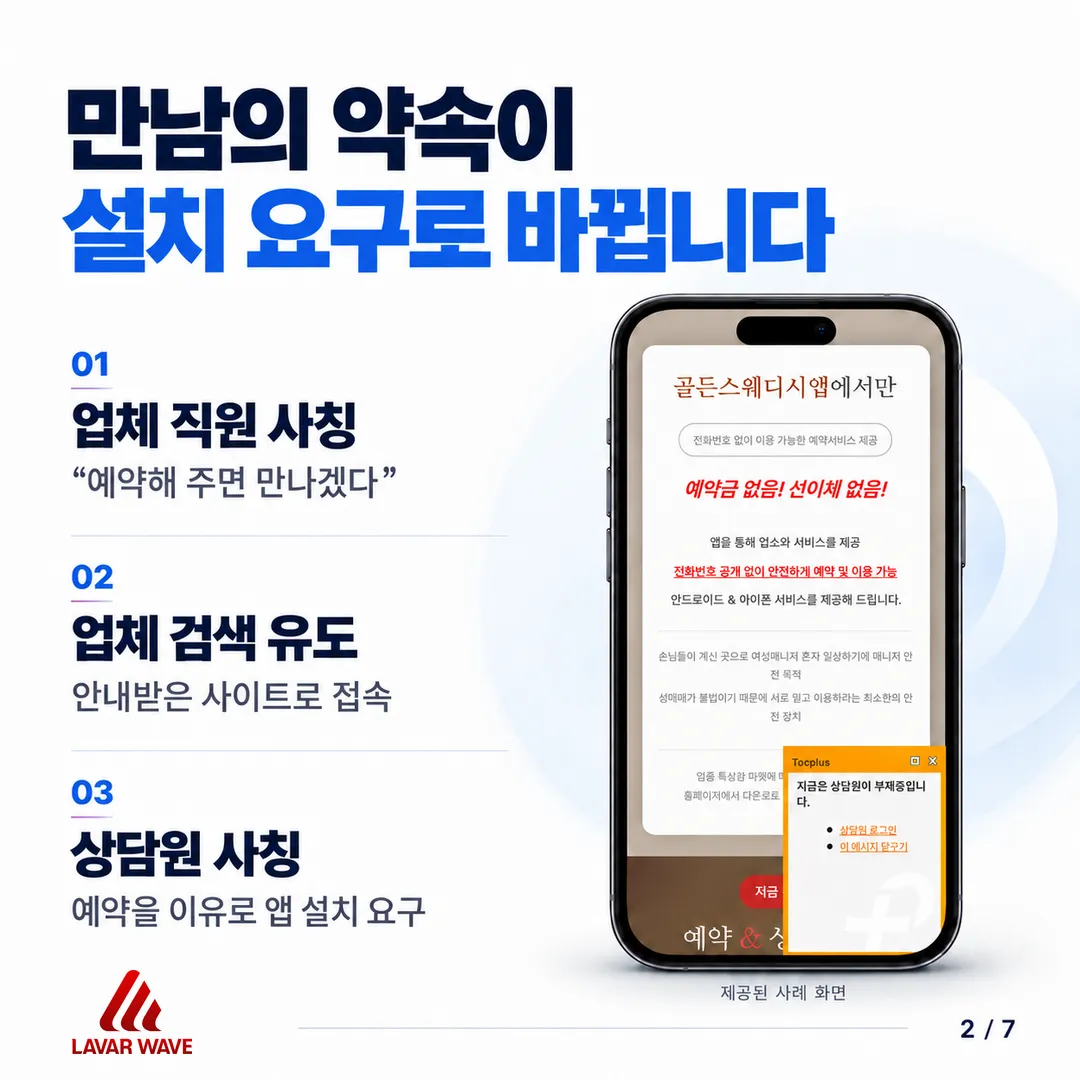
마음이 잘 맞는 상대를 실제로 만날 수 있다는 기대감이 생긴 피해자는 자연스럽게 가해자가 안내하는 절차를 따라가게 됩니다.
“구글에 업체명을 검색해 주세요”
가해자는 피해자에게 구글에서 특정 마사지·스웨디시 업체명을 검색하도록 지시합니다.
예를 들어 “퍼스트 골든웨디시를 검색한 다음, OO를 예약해 달라고 하면 된다”는 식입니다.
피해자가 안내받은 업체를 검색하고 예약 절차를 진행하면, 이번에는 해당 업체의 상담원을 사칭하는 인물이 등장해 예약 방법을 설명합니다.
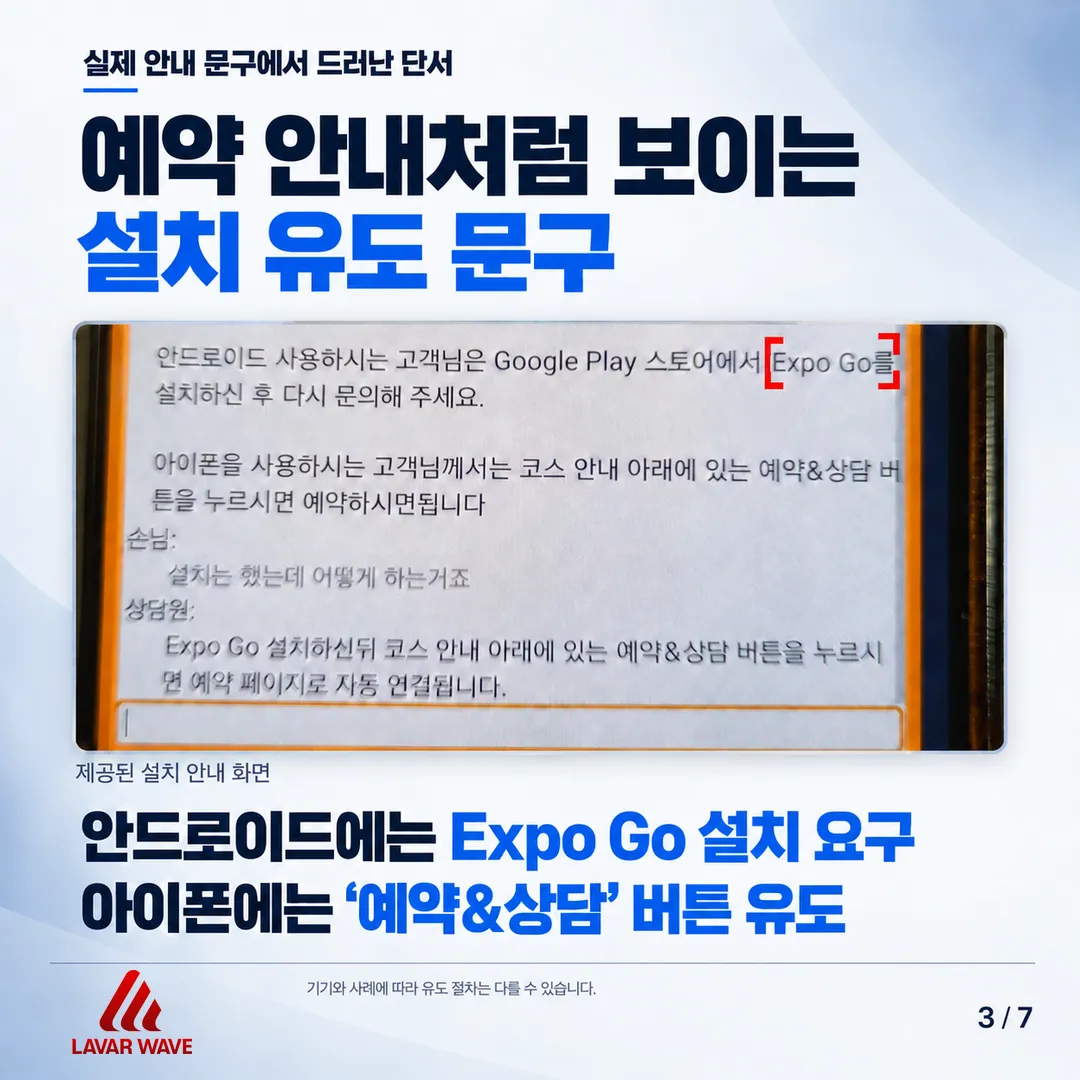
안드로이드 스마트폰을 사용하는 피해자에게는 Google Play 스토어에서 "Expo Go"를 설치하도록 안내하고, 아이폰 사용자에게는 사이트 내 코스 안내 등에 있는 ‘예약&상담’ 버튼을 누르도록 유도하는 식입니다.
사용하는 기기와 공격 방식에 따라 설치 및 실행 절차가 달라질 수 있기 때문입니다.
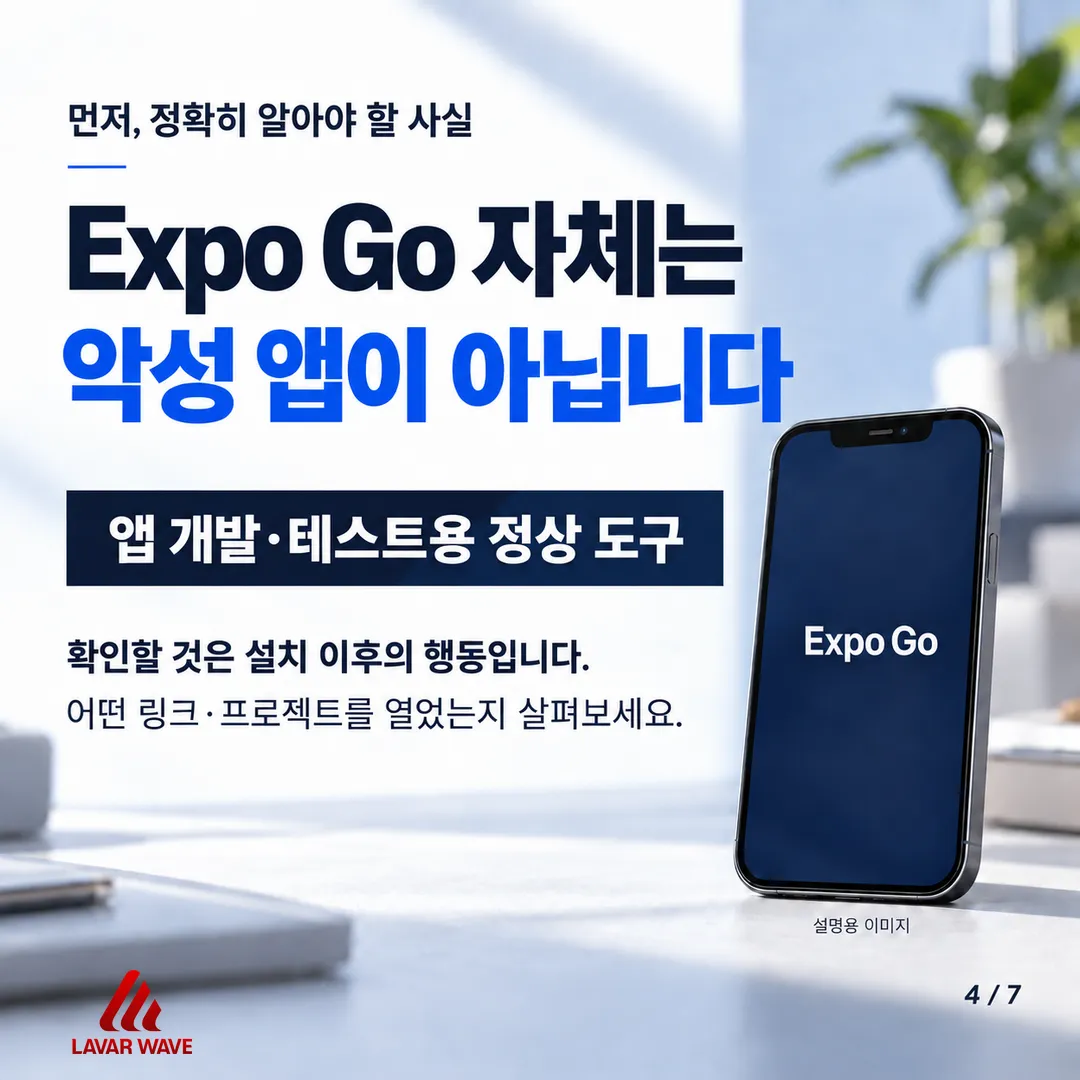
최근 안드로이드의 보안 정책이 강화되면서 출처가 불분명한 APK 등 악성 애플리케이션을 직접 설치하도록 유도하는 방식은 과거보다 제약이 많아졌습니다.
이에 일부 범죄 조직은 개발 및 테스트 목적으로 사용되는 정상적인 앱인 Expo Go를 먼저 설치하게 한 뒤, 자신들이 준비한 프로젝트나 코드를 Expo Go를 통해 실행하도록 유도하는 방식을 사용하고 있습니다.
여기에서 분명히 짚어야 할 부분이 있습니다.
"Expo Go 자체는 악성 앱이나 해킹 앱이 아닙니다."
Expo Go는 React Native 기반 애플리케이션을 개발하는 과정에서 개발자가 기능을 테스트하고 확인할 수 있도록 만들어진 정상적인 개발 도구입니다.
문제는 정상적인 도구도 어떤 목적으로, 어떤 코드와 함께 사용하느냐에 따라 악용될 가능성이 있다는 점입니다.
칼이라는 도구 자체가 문제가 아니라 그것을 요리에 사용할지, 범죄에 사용할지는 사용하는 사람에게 달려 있는 것과 비슷합니다.
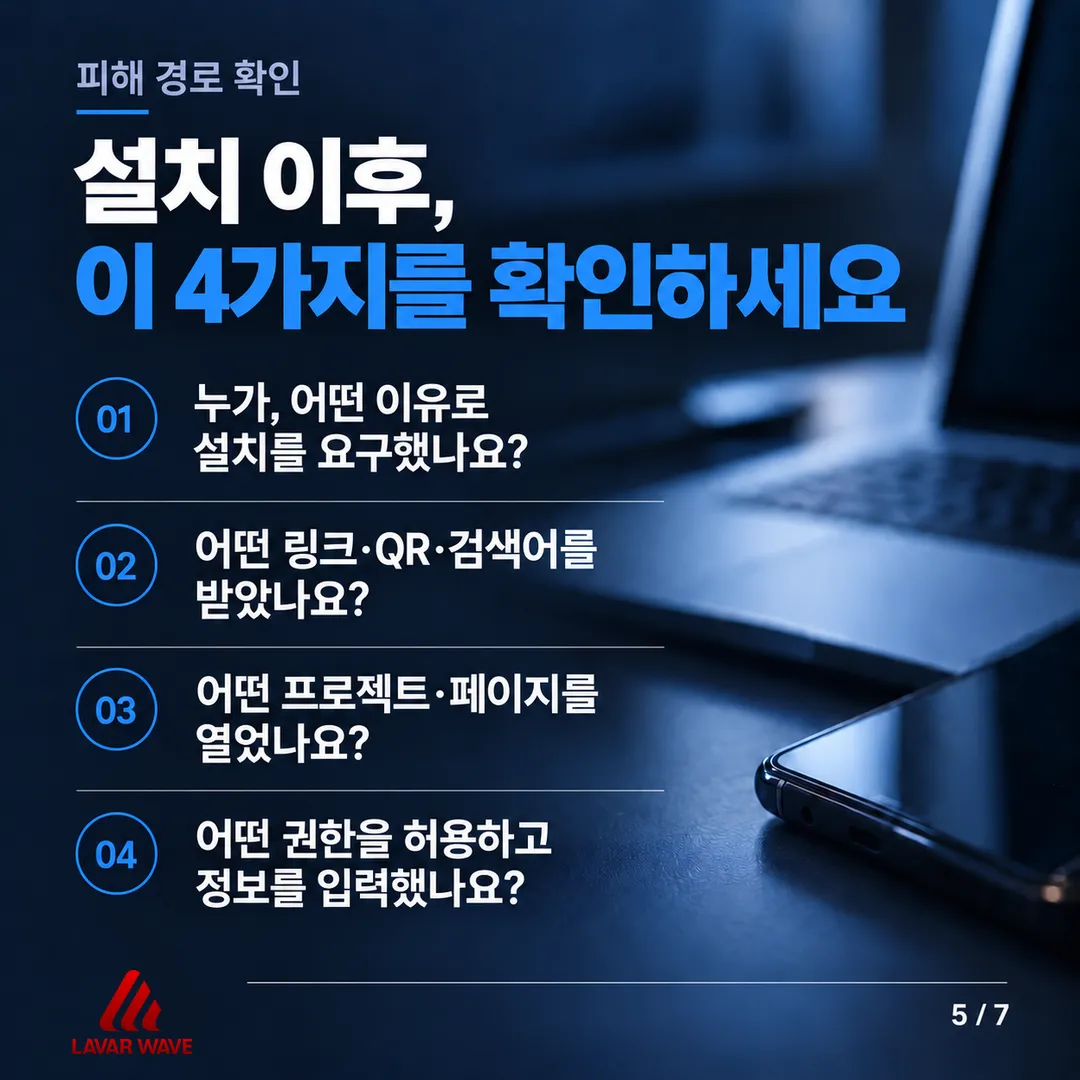
실제 피해 상담을 진행하다 보면 피해자분들이 “Expo Go를 설치한 뒤 해킹을 당했다”고 말씀하시는 경우가 있습니다.
피해자의 입장에서는 직접 설치한 앱이 Expo Go였기 때문에 그렇게 인식하는 것도 자연스럽습니다.
하지만 사건을 분석할 때 더욱 중요한 것은 "Expo Go를 설치한 이후 어떤 행동을 추가로 요구받았는지"입니다.
가해자가 별도의 링크를 전달했는지, QR코드를 스캔하도록 했는지, 특정 주소를 입력하도록 했는지, 구글에서 특정 검색어를 입력한 뒤 검색 결과의 링크에 접속하도록 했는지 등을 확인해야 합니다.
즉, Expo Go 설치 여부만 확인할 것이 아니라 "그 이후 어떤 프로젝트나 페이지에 접속했고, 어떠한 권한을 허용했으며, 어떤 정보를 입력했는지까지 전체적인 흐름을 살펴봐야 합니다." 이 과정이 실제 피해 경로를 파악하는 데 중요한 단서가 될 수 있습니다.
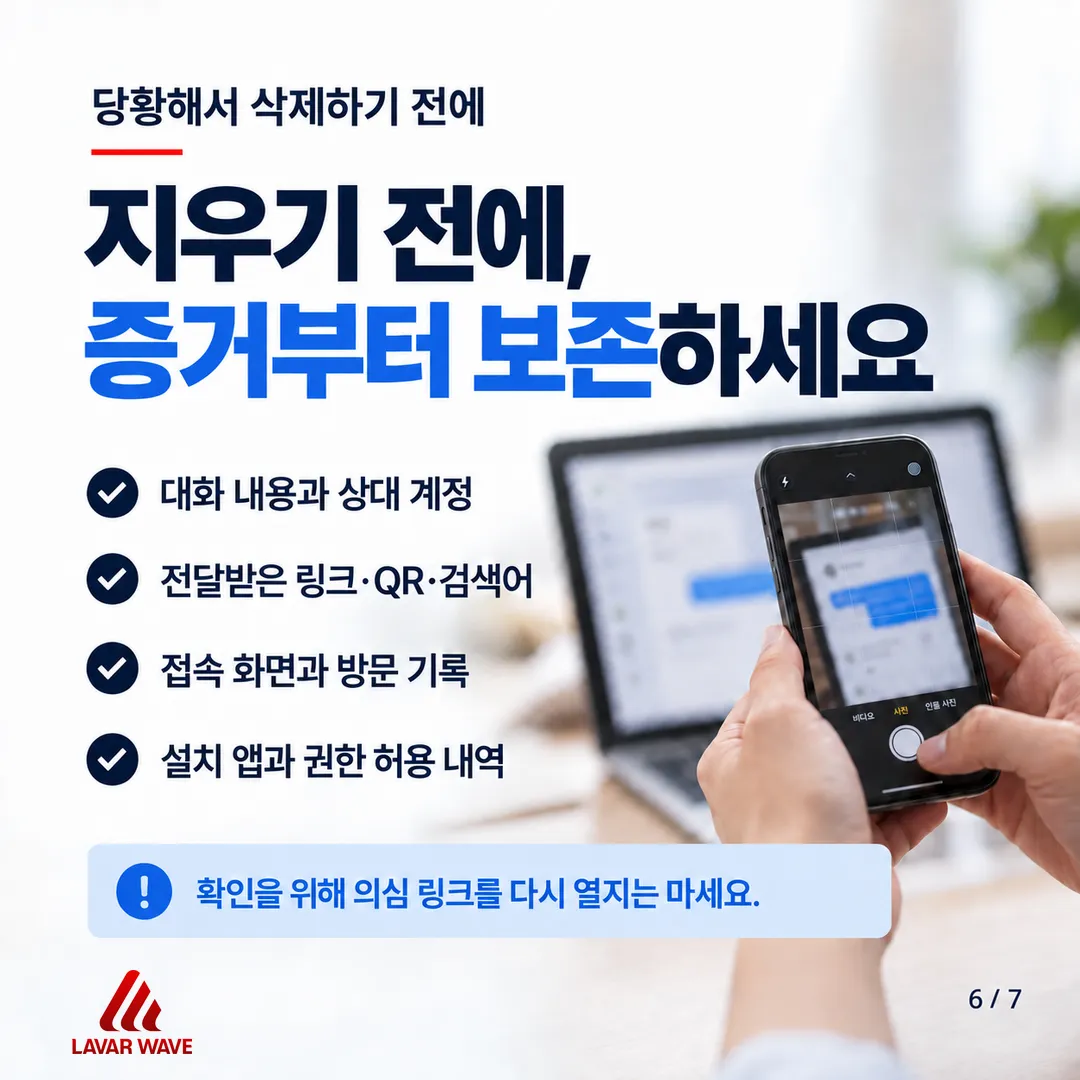
관련 증거는 최대한 그대로 보존해야 합니다
피해가 발생했다면 당황한 마음에 대화방을 삭제하거나 앱과 파일, 인터넷 방문 기록 등을 모두 지워버리고 싶을 수 있습니다.
하지만 사건 대응을 위해서는 가해자와 주고받은 대화 내용, 전달받은 링크, QR코드, 검색하도록 지시받은 업체명과 검색어, 접속한 사이트 화면, 설치한 앱, 권한 허용 내역 등 관련 자료를 가능한 한 훼손하지 않고 보관하는 것이 중요합니다.
특히 가해자가 어떤 순서로 행동을 유도했는지를 확인할 수 있는 자료가 있다면 피해 경로를 분석하는 데 도움이 됩니다.
라바웨이브는 기존 대응 과정에서 자체적으로 프로파일링한 데이터를 빅데이터 저장소에 축적하고 있기 때문에 일부 자료가 소실된 피해 사례에서도 기존 데이터를 토대로 분석을 진행할 수 있습니다.
다만 가장 정확한 분석을 위해서는 피해자 본인이 보유하고 있는 원본 데이터를 삭제하거나 임의로 훼손하지 않는 것이 중요합니다.
결국 중요한 것은 “Expo Go를 설치했다”는 사실 하나가 아닙니다.
"누가 설치를 요구했는지, 어떤 명목으로 설치하게 했는지, 설치 이후 어떤 링크나 QR코드를 전달했고, 피해자가 실제로 어떤 행동을 했는지"
이 전체 과정을 확인해야 피해가 어떤 방식으로 발생했는지를 보다 정확하게 파악할 수 있습니다.
💬 공유하기
강명완
추천 아티클
캡처방지로 위장한 몸캠피싱 가해 조직의 해킹 파일 설치 유도 방법?
새로운 해킹 파일로 다시 등장한 몸캠피싱 가해 조직?
엑스포고(Expo Go) 앱, 몸캠피싱 범죄 악용에 각별히 주의


